
Actualização de Segurança PHP: Trignosfera já corrigiu as vulnerabilidades críticas

Data da actualização: 22 de Outubro de 2026
Categoria: Notícias e Segurança
A equipa PHP divulgou, a 21 de Outubro de 2026, actualizações de segurança para corrigir duas vulnerabilidades críticas identificadas como CVE-2026-109618 e CVE-2026-109619.
Estas falhas podem permitir a execução remota de código num servidor vulnerável, sem que o atacante tenha de se autenticar.
A gravidade do problema levou várias entidades de cibersegurança, incluindo a ENISA e a Comissão Europeia, a recomendar uma intervenção imediata.
A Trignosfera já aplicou as actualizações necessárias em todos os seus servidores cPanel, abrangendo as versões EA-PHP e CloudLinux/alt-php disponibilizadas nos nossos sistemas.
Neste artigo explicamos o que aconteceu, o que fizemos para proteger os nossos clientes e quais as boas práticas que recomendamos para manter os seus sites seguros.
O que são as vulnerabilidades CVE-2026-109618 e CVE-2026-109619?
O PHP é uma linguagem de programação amplamente utilizada para desenvolver sites e aplicações web, incluindo plataformas como o WordPress.
As vulnerabilidades agora identificadas afectam o tratamento interno de memória e de determinados estados durante o processamento de pedidos.
Em condições específicas, podem permitir que um atacante execute código malicioso num sistema vulnerável.
O risco é particularmente relevante em servidores e aplicações acessíveis através da Internet.
Para consultar os detalhes técnicos e os avisos oficiais, recomendamos as seguintes fontes:
- Aviso oficial da equipa PHP, com informação sobre as vulnerabilidades e as versões corrigidas.
- Aviso de segurança do cPanel, com os pacotes corrigidos para o EasyApache 4.
- Comunicado conjunto da ENISA e da Comissão Europeia, que recomenda uma resposta rápida por parte das organizações afectadas.
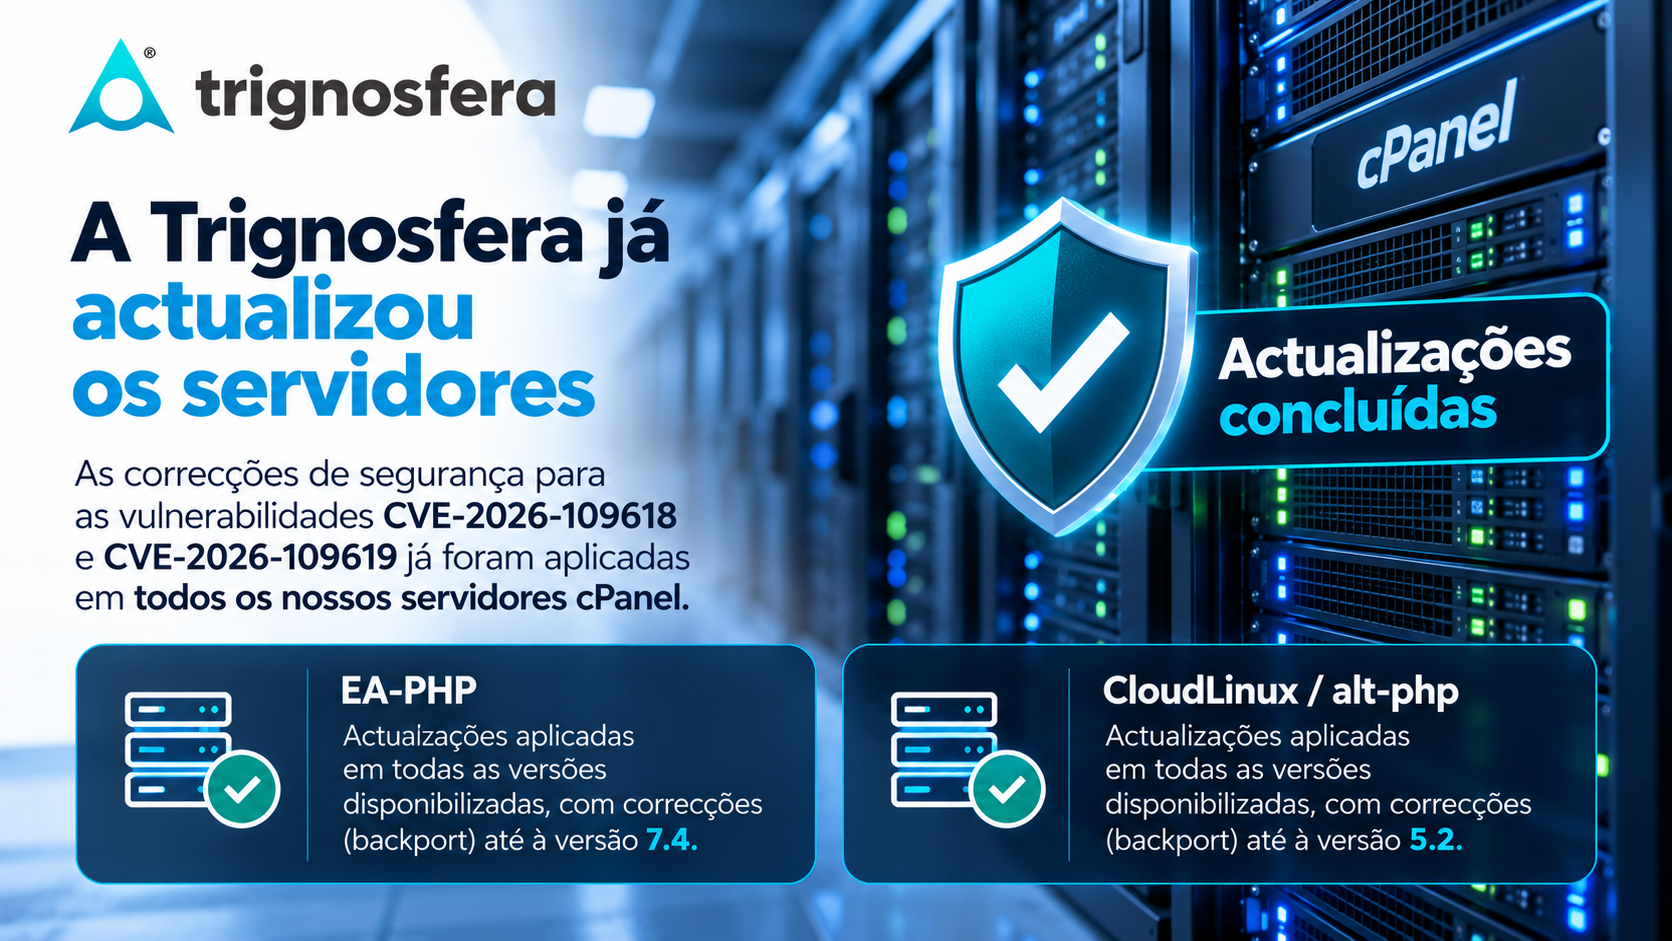
A Trignosfera já actualizou os servidores
Perante a divulgação destas vulnerabilidades, procedemos às actualizações necessárias nos nossos servidores cPanel.
Os trabalhos abrangeram os dois sistemas de distribuição de PHP utilizados na nossa infraestrutura:
- EA-PHP: actualizações aplicadas às versões disponibilizadas através do EasyApache.
- CloudLinux/alt-php: actualizações aplicadas às versões disponibilizadas através deste sistema.
No caso do EA-PHP, foram aplicadas correcções com backport até à versão 7.4.
No caso do CloudLinux/alt-php, as correcções abrangem versões até à 5.2, de acordo com a informação técnica disponibilizada pela nossa equipa.
O backport permite integrar uma correcção de segurança numa versão anterior do software, sem obrigar necessariamente à migração imediata para uma versão principal mais recente.
Os clientes da Trignosfera não precisam de executar manualmente estas actualizações nos servidores.
A intervenção na infraestrutura já foi realizada.
No entanto, importa distinguir as actualizações do servidor das actualizações da aplicação: manter o PHP corrigido não substitui a necessidade de actualizar o WordPress, os restantes sistemas de gestão de conteúdos, os temas e os plugins.
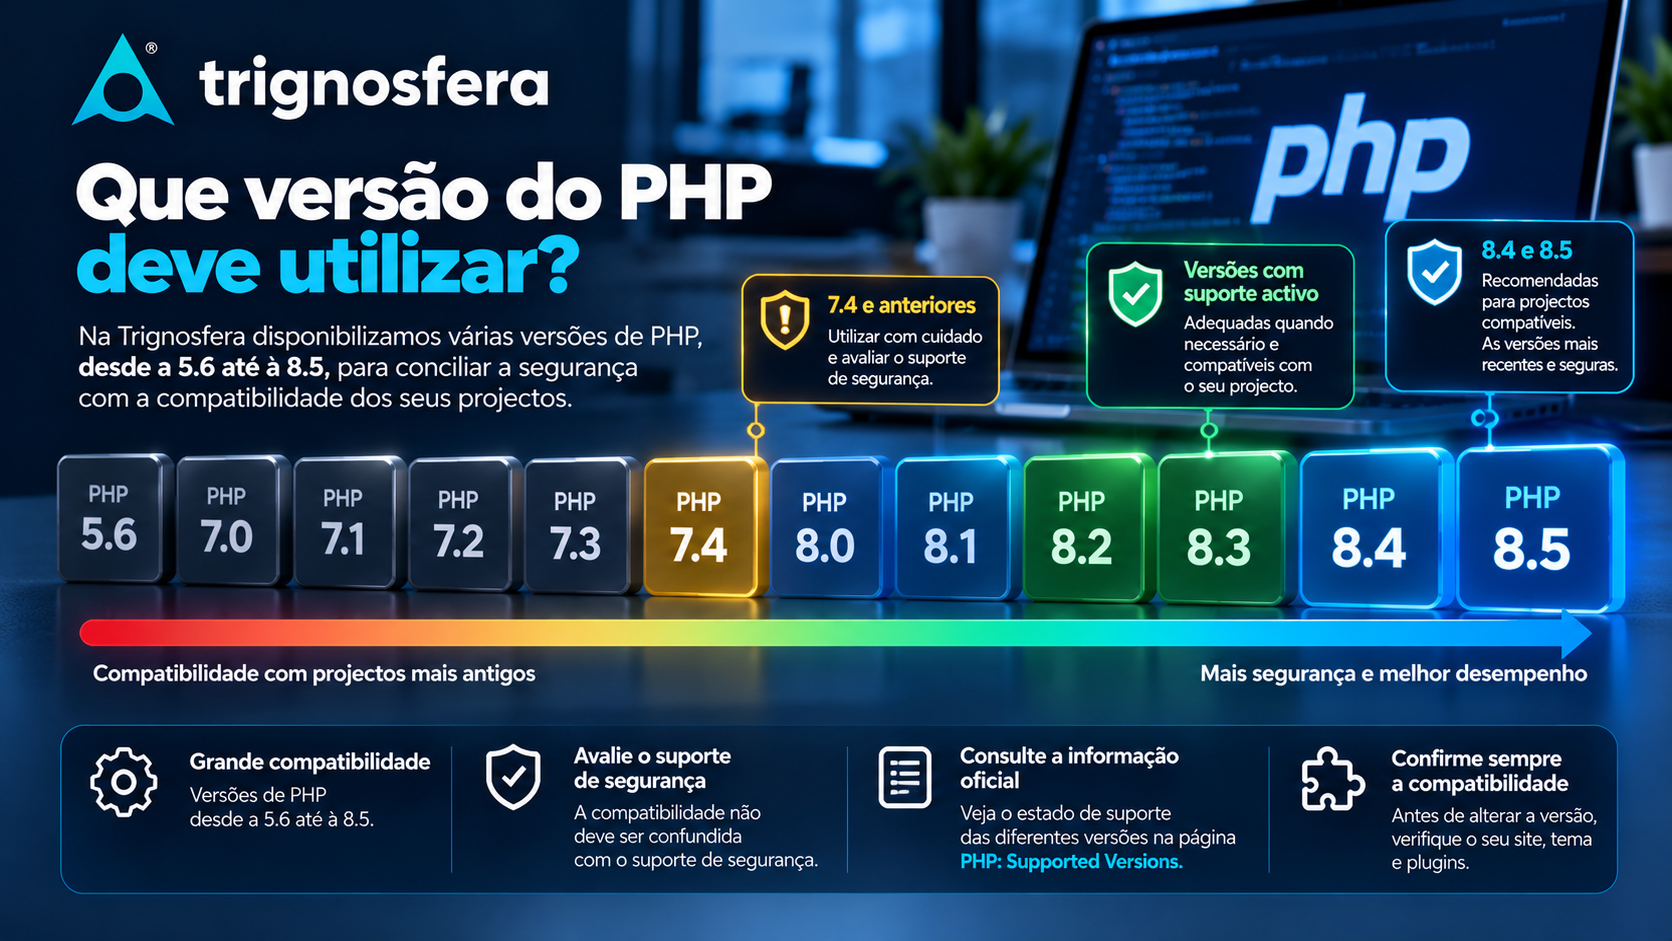
Que versão do PHP deve utilizar?
A Trignosfera disponibiliza várias versões de PHP, desde a 5.6 até à 8.5, procurando conciliar a segurança com a compatibilidade de diferentes projectos.
Esta variedade é importante para quem mantém sites ou aplicações mais antigos que podem deixar de funcionar correctamente após uma migração para uma versão recente.
Contudo, a compatibilidade não deve ser confundida com o suporte de segurança.
As versões antigas podem já não receber actualizações oficiais do projecto PHP, mesmo que continuem disponíveis no alojamento ou beneficiem de correcções específicas fornecidas pelo respectivo fornecedor.
A nossa recomendação é a seguinte:
- PHP 8.5: uma das versões mais recentes, adequada para projectos compatíveis e mantida na sua última actualização disponível.
- PHP 8.4: uma opção recomendada para projectos compatíveis que pretendam utilizar uma versão recente.
- Outras versões com suporte activo: podem ser adequadas quando as necessidades de compatibilidade do projecto assim o exigem.
- PHP 7.4 e versões anteriores: devem ser avaliadas com especial cuidado, tendo em conta o estado do suporte e a disponibilidade efectiva de correcções de segurança.
Para confirmar o estado de suporte das diferentes versões, consulte a página oficial PHP: Supported Versions.
Antes de alterar a versão utilizada pelo seu site, confirme sempre a compatibilidade da aplicação, do tema e dos plugins.
Uma mudança sem testes prévios pode provocar erros ou indisponibilidade do site.
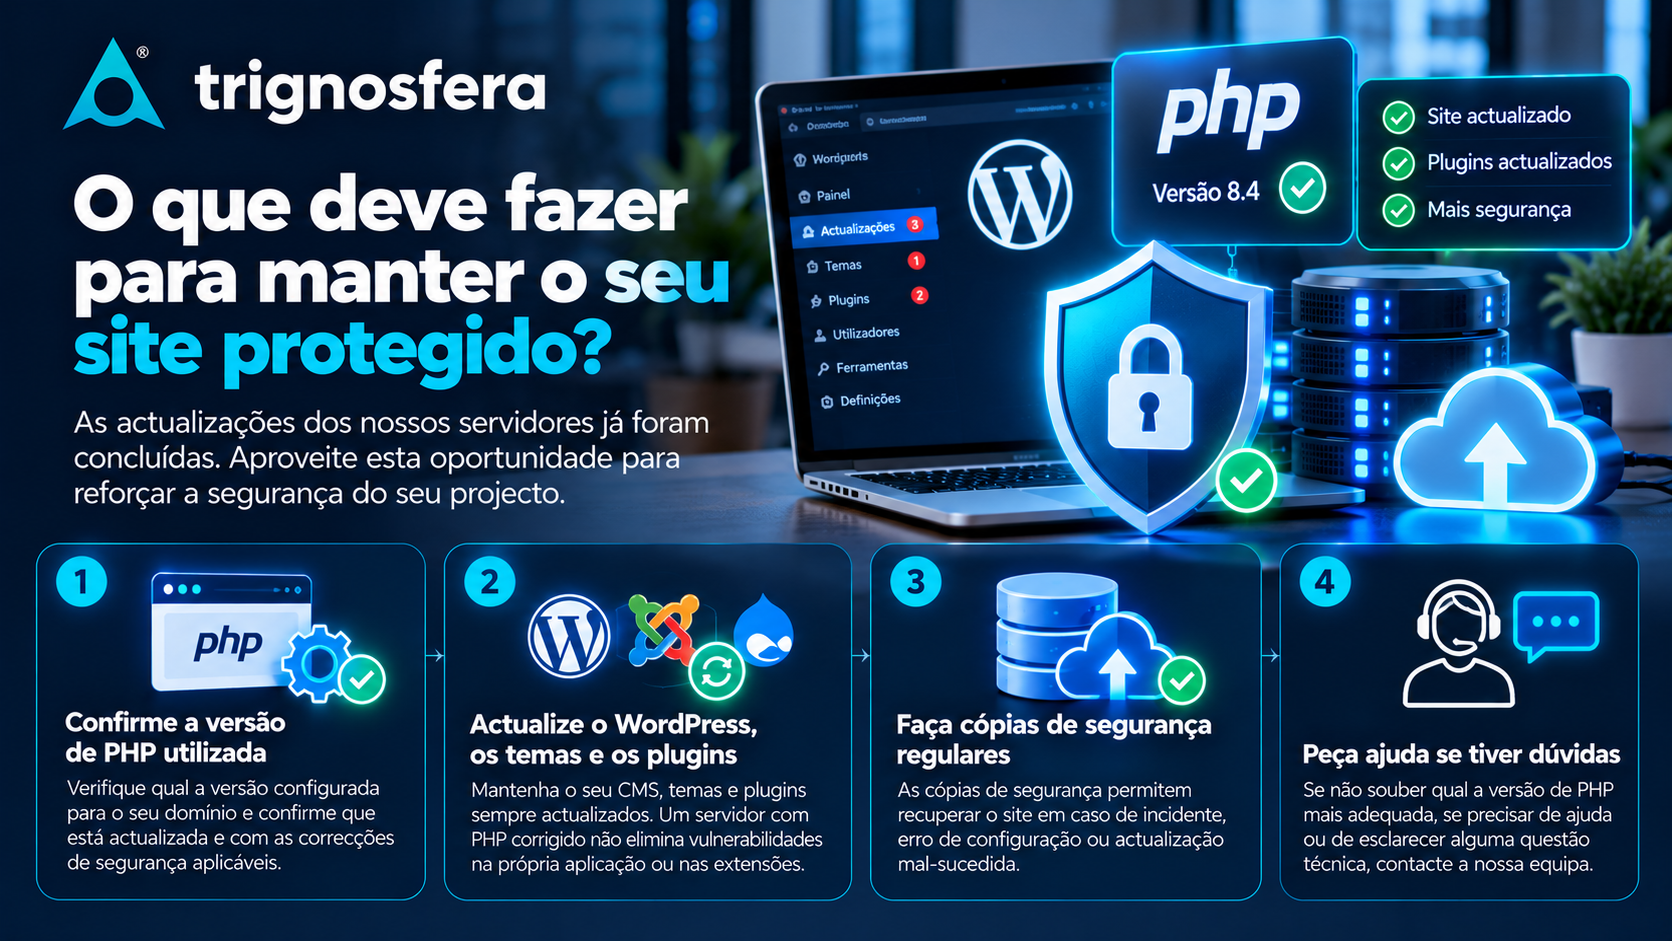
O que deve fazer para manter o seu site protegido?
Embora as actualizações dos servidores da Trignosfera estejam concluídas, recomendamos que aproveite esta ocasião para rever a segurança geral do seu projecto.
1. Confirme a versão de PHP utilizada
Verifique qual a versão configurada para o seu domínio e confirme que está actualizada e abrangida pelas correcções de segurança aplicáveis.
Se o seu projecto ainda depender de uma versão antiga, comece por avaliar um plano de migração para uma versão com suporte activo.
2. Actualize o WordPress, os temas e os plugins
Se utiliza WordPress, Joomla, Drupal ou outra plataforma de gestão de conteúdos, mantenha todos os componentes actualizados.
Um servidor com PHP corrigido não elimina vulnerabilidades existentes na própria aplicação ou nas extensões instaladas.
Pode também consultar o nosso artigo sobre segurança no alojamento e email, onde abordamos outras medidas importantes para proteger os seus serviços.
3. Faça cópias de segurança regulares
As cópias de segurança permitem recuperar o site em caso de incidente, erro de configuração ou actualização mal-sucedida.
Confirme que as cópias são realizadas com regularidade e que existe uma forma de as restaurar quando necessário.
4. Peça ajuda se tiver dúvidas
Se não souber qual a versão de PHP que deve utilizar, se tiver receio de alterar a configuração do site ou se precisar de esclarecer alguma questão técnica, contacte a nossa equipa.
A nossa página de suporte é o ponto de partida para colocar as suas dúvidas.
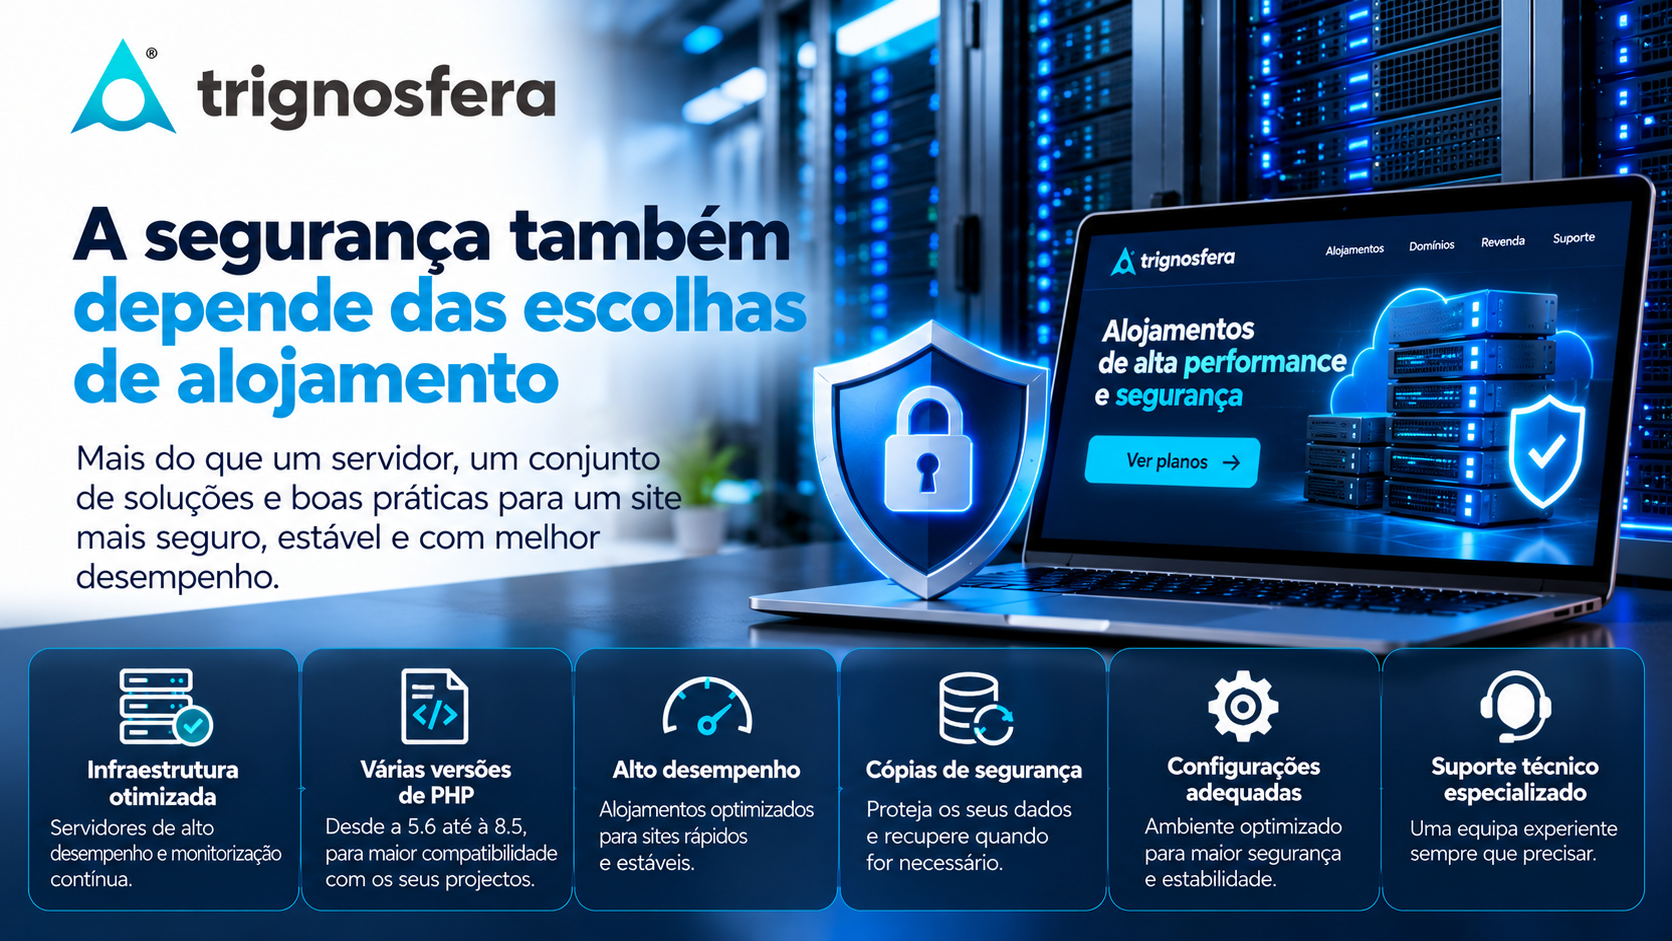
A segurança também depende das escolhas de alojamento
A correcção de vulnerabilidades é uma parte essencial da manutenção de uma infraestrutura de alojamento.
Mas a segurança de um site depende de vários factores: software actualizado, configurações adequadas, manutenção regular, cópias de segurança e acompanhamento técnico.
Na Trignosfera procuramos manter um equilíbrio entre a actualização da infraestrutura e a compatibilidade com os projectos dos nossos clientes.
É por isso que disponibilizamos diferentes versões de PHP, sem deixar de recomendar a utilização de versões recentes e com suporte de segurança activo.
Se está a preparar um novo projecto ou a avaliar as necessidades do seu site, pode consultar os nossos planos de alojamento web e conhecer as opções disponíveis.
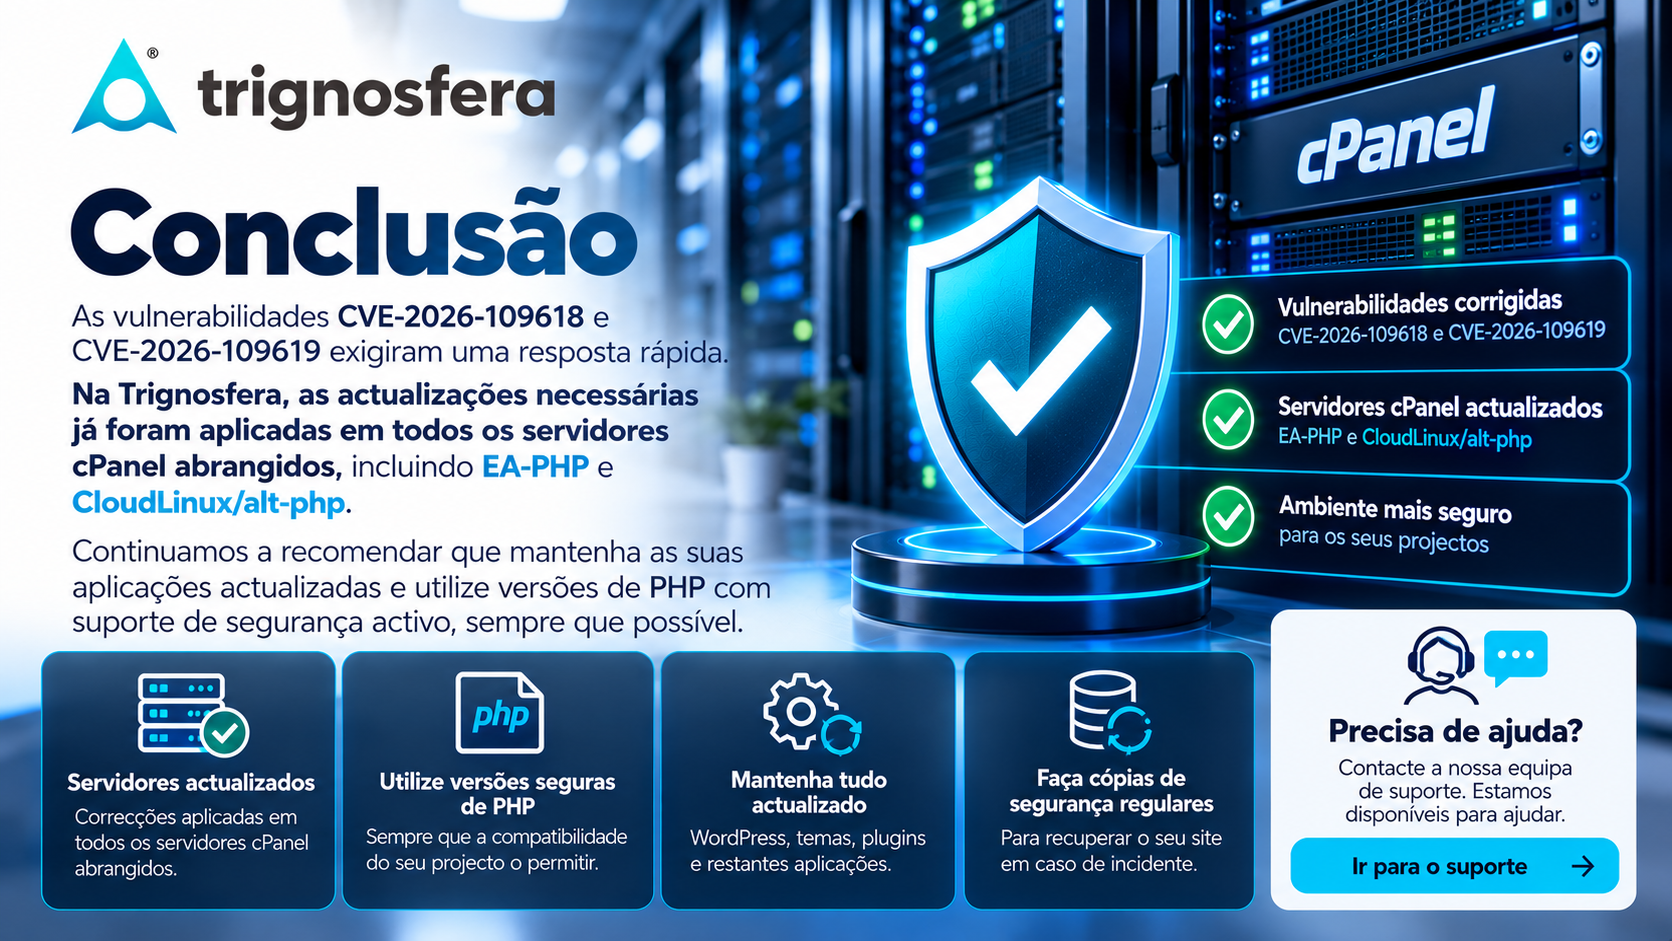
Conclusão
As vulnerabilidades CVE-2026-109618 e CVE-2026-109619 exigiram uma resposta rápida.
Na Trignosfera, as actualizações necessárias já foram aplicadas em todos os servidores cPanel abrangidos, incluindo EA-PHP e CloudLinux/alt-php.
Continuamos a recomendar que os clientes mantenham as suas aplicações actualizadas e utilizem versões de PHP com suporte de segurança activo, sempre que a compatibilidade dos respectivos projectos o permita.
Se tiver dúvidas sobre o seu alojamento ou sobre a versão de PHP mais adequada, contacte a nossa equipa de suporte.
Estamos disponíveis para ajudar.

